AES-256 打开加密
兼容 PDF 阅读器需要输入新密码才能打开输出。这是对生成副本的访问控制。

使用 AES-256 和打开密码加密 PDF。
将文件拖到此处,或使用下方按钮选择文件。
上限为 100 MB 总计 · 文件保留在您的设备上
在此预览文档。对于新添加的内容,预览仅用于辅助确定位置;请检查保存后的输出结果。
通过在浏览器中本地处理的 AES-256 加密,为未加密 PDF 添加打开密码。结果是供兼容 PDF 阅读器使用的独立加密副本。如果希望接收者在查看文档前输入密码,可选择此工具。
打开密码控制对下载副本的访问,不会验证作者身份,也不会移除页面中的私密信息。任何知道密码的人都能阅读内容,也可能继续分享。请按日常文档处理流程保管源文件和密码。
兼容 PDF 阅读器需要输入新密码才能打开输出。这是对生成副本的访问控制。
PDF 处理器在浏览器中运行;转换不会将文档发送到外部转换 API。
密码须为 1–127 个 UTF-8 字节,且不含换行。请使用较长、且未用于其他账户的密码;可接受的最短长度只是技术限制,并非强度建议。如果源文件已加密,请先用已知密码通过“解锁 PDF”处理。重写已签名 PDF 可能使其基于证书的签名失效。
创建加密副本,并单独保留源文件。工具不会保留密码恢复记录。
当特定接收者需要一个便于传输的文件,而其他取得附件的人不应轻易打开时,密码保护很有用。例如,财务报告草稿的加密副本可通过约定渠道传送,密码则单独告知。接收者打开后,普通分享限制取决于其行为;工具提供的是打开密码,不是持续的身份访问控制。
为指定接收者准备需要打开密码的日常报表副本。确认接收者可以打开文件,并按既定档案流程保留原件。
向已知接收者分享个人行政信函。加密前检查实际要发送的文件,然后在下载副本上验证密码提示。
通过约定流程向会计师发送财务报告。可靠地保管密码,并在交付截止时间前测试最终文件。
选择需要保护的未加密 PDF。
点击截图可放大查看。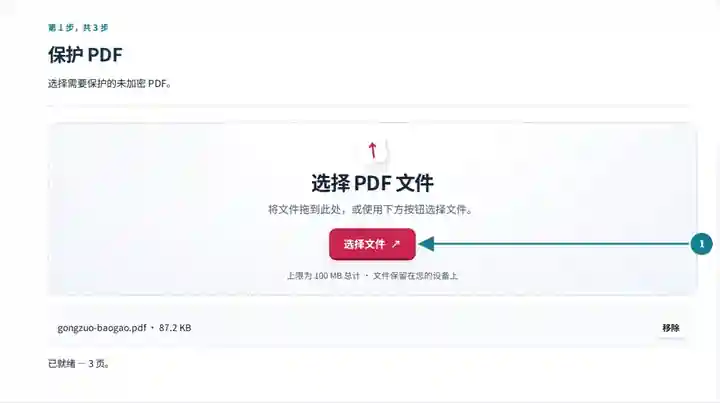
输入新的打开密码,并妥善保管。
点击截图可放大查看。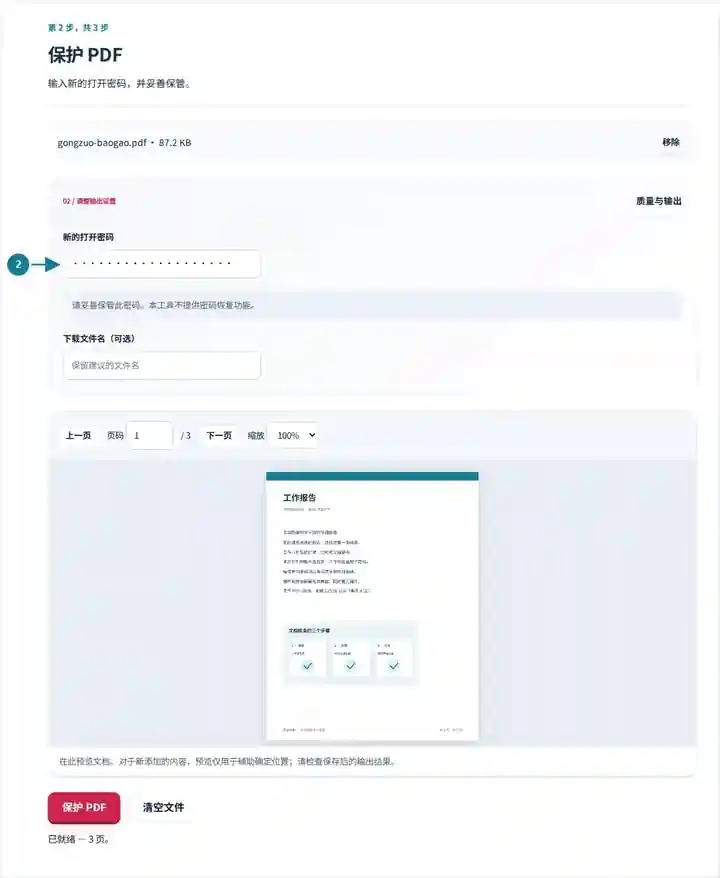
下载受保护的副本,测试密码提示。
点击截图可放大查看。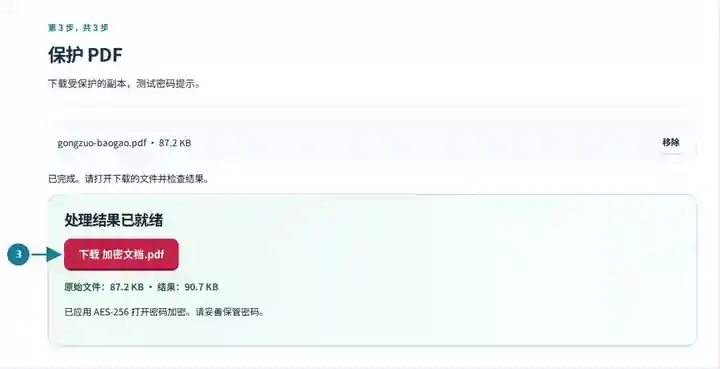
截图展示了使用不含敏感信息的示例文件操作本工具箱的过程。您的文件名、页数和设置可能不同。
| 设置 | 预期效果 |
|---|---|
| 支持的输入 | |
| 处理位置 | 您设备上的浏览器 |
| 文件选择 | 一个输入文件 |
| 输入大小 | 最多 100 MB,仍受设备内存和解码页面限制约束 |
处理成功或失败、取消任务或清空所选文件时,密码输入框会被清空。任务结束后,临时处理 Worker 也会终止。这使用浏览器常规的内存清理机制,并非经过认证的安全擦除过程。
关闭下载文档,然后重新打开同一个输出文件。确认错误密码无法打开,已保存的正确密码可以打开。查看器可能将已解锁文档保留在内存,因此查看源文件不能证明新副本已加密。也请在接收者计划使用的 PDF 阅读器中测试;旧软件可能不支持 AES-256 加密。请保留源文件,因为工具无法找回遗忘的输出密码。
| 情况 | 处理方法 |
|---|---|
| 查看器无法打开受保护输出 | 确认密码准确,并尝试支持 AES-256 PDF 加密的查看器。 |
| 忘记新密码 | 使用保留的原件。此工具包不会恢复未知密码。 |
| 源文件已加密 | 请先创建获准的解锁副本,再添加新的打开密码。 |
小企业可以为会计师准备月度报告,加密获准的副本,并标明报告期间。记录受保护的是哪个源文件,以便之后重新生成修正报告。如果接收者的旧应用无法处理 AES-256,请在发送机密内容前约定兼容阅读器或其他获准的交付方式。
此工具不提供恢复服务。请安全存储密码,并保留适当的原始副本。
支持情况不同,尤其是旧软件。请在接收者计划使用的阅读器中测试受保护文件。
不是。加密限制打开。基于证书的签名通过另一种机制验证文档身份。
打开密码不是持续访问控制。知道密码的接收者可以查看文档,也可能复制、打印或分享可见内容。如果需要可撤销访问或基于身份的权限,请使用合适的受管分享系统。